"Dan houden we geen zorgaanbieder meer over"
Tijdens ons Kenniscafé van 28 mei gingen we met Brand Compliance auditor Siobhan Heale in gesprek over het verbeteren van de informatieveiligheid in het sociaal domein. Waar kunnen we processen verbeteren en welke kansen laten we nu nog onbenut?
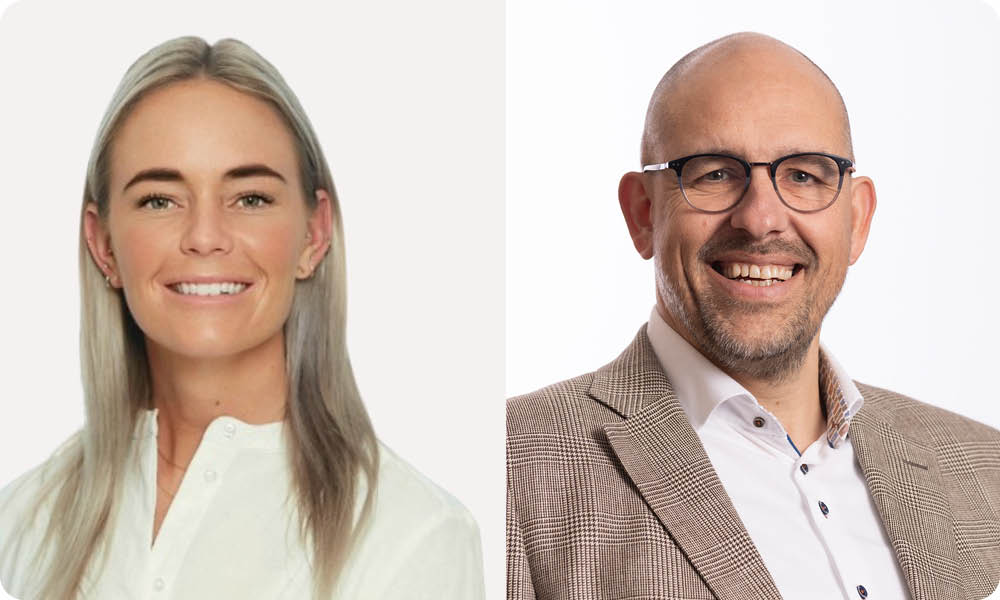
We vroegen Siobhan hoe zij in haar werk omgaat met verschillen in organisatiegrootte. Haar antwoord verraste: ze kijkt niet naar certificaten, maar naar gedrag. “Je ziet al heel snel of een medewerker het doet omdat het moet, of dat ze snappen waarom ze het doen”. En ze kijkt naar training: "Worden medewerkers regelmatig getraind op het gebied van informatieveiligheid."
“Een organisatie zónder incidenten is bovendien niet per definitie veilig”
Ook vraagt ze altijd naar beveiligingsincidenten. Mensen denken dan direct aan datalekken, maar informatiebeveiliging is breder dan de AVG alleen. “Een organisatie zónder incidenten is bovendien niet per definitie veilig”, legde ze uit. “Zeker bij grote partijen kun je je afvragen: wordt een beveiligingsincident wel wordt opgemerkt?”
NEN 7510
De realiteit is dat de meeste zorgaanbieders geen NEN 7510-certificering hebben, terwijl de IGJ dit wel verwacht. Ons idee om dit via gemeentelijke contracteisen hard af te dwingen, werd door een contractmanager direct getackeld: "Dan hou ik niemand meer over en dat wil ik ook niet."
En hij heeft gelijk, ook in bredere zin. Het gaat er immers niet om aanbieders buitenspel te zetten, maar om beweging in de goede richting. Dataveiligheid in het sociaal domein. Het IGJ-rapport biedt hiervoor concrete handvatten, juist voor kleine organisaties.